- 一人一实例
- 独立进程 · 独立系统账号 · 独立主目录
- 200 人
- 单机建议承载的活跃成员数
- 4 核 8G
- 最小可行宿主,装完即用
- 0 个
- 下发到员工电脑上的凭据
员工每天用的,是 DeepSeek Harness
DSH 是 DeepSeek AI 开发的开源智能体框架(agent harness)。官方文档对它的描述是: 「Agent 可以读取和编辑工作区文件、运行命令、委派工作并维护计划。」 它不是聊天窗口——出来的东西落在文件里,可以 diff、可以回滚。
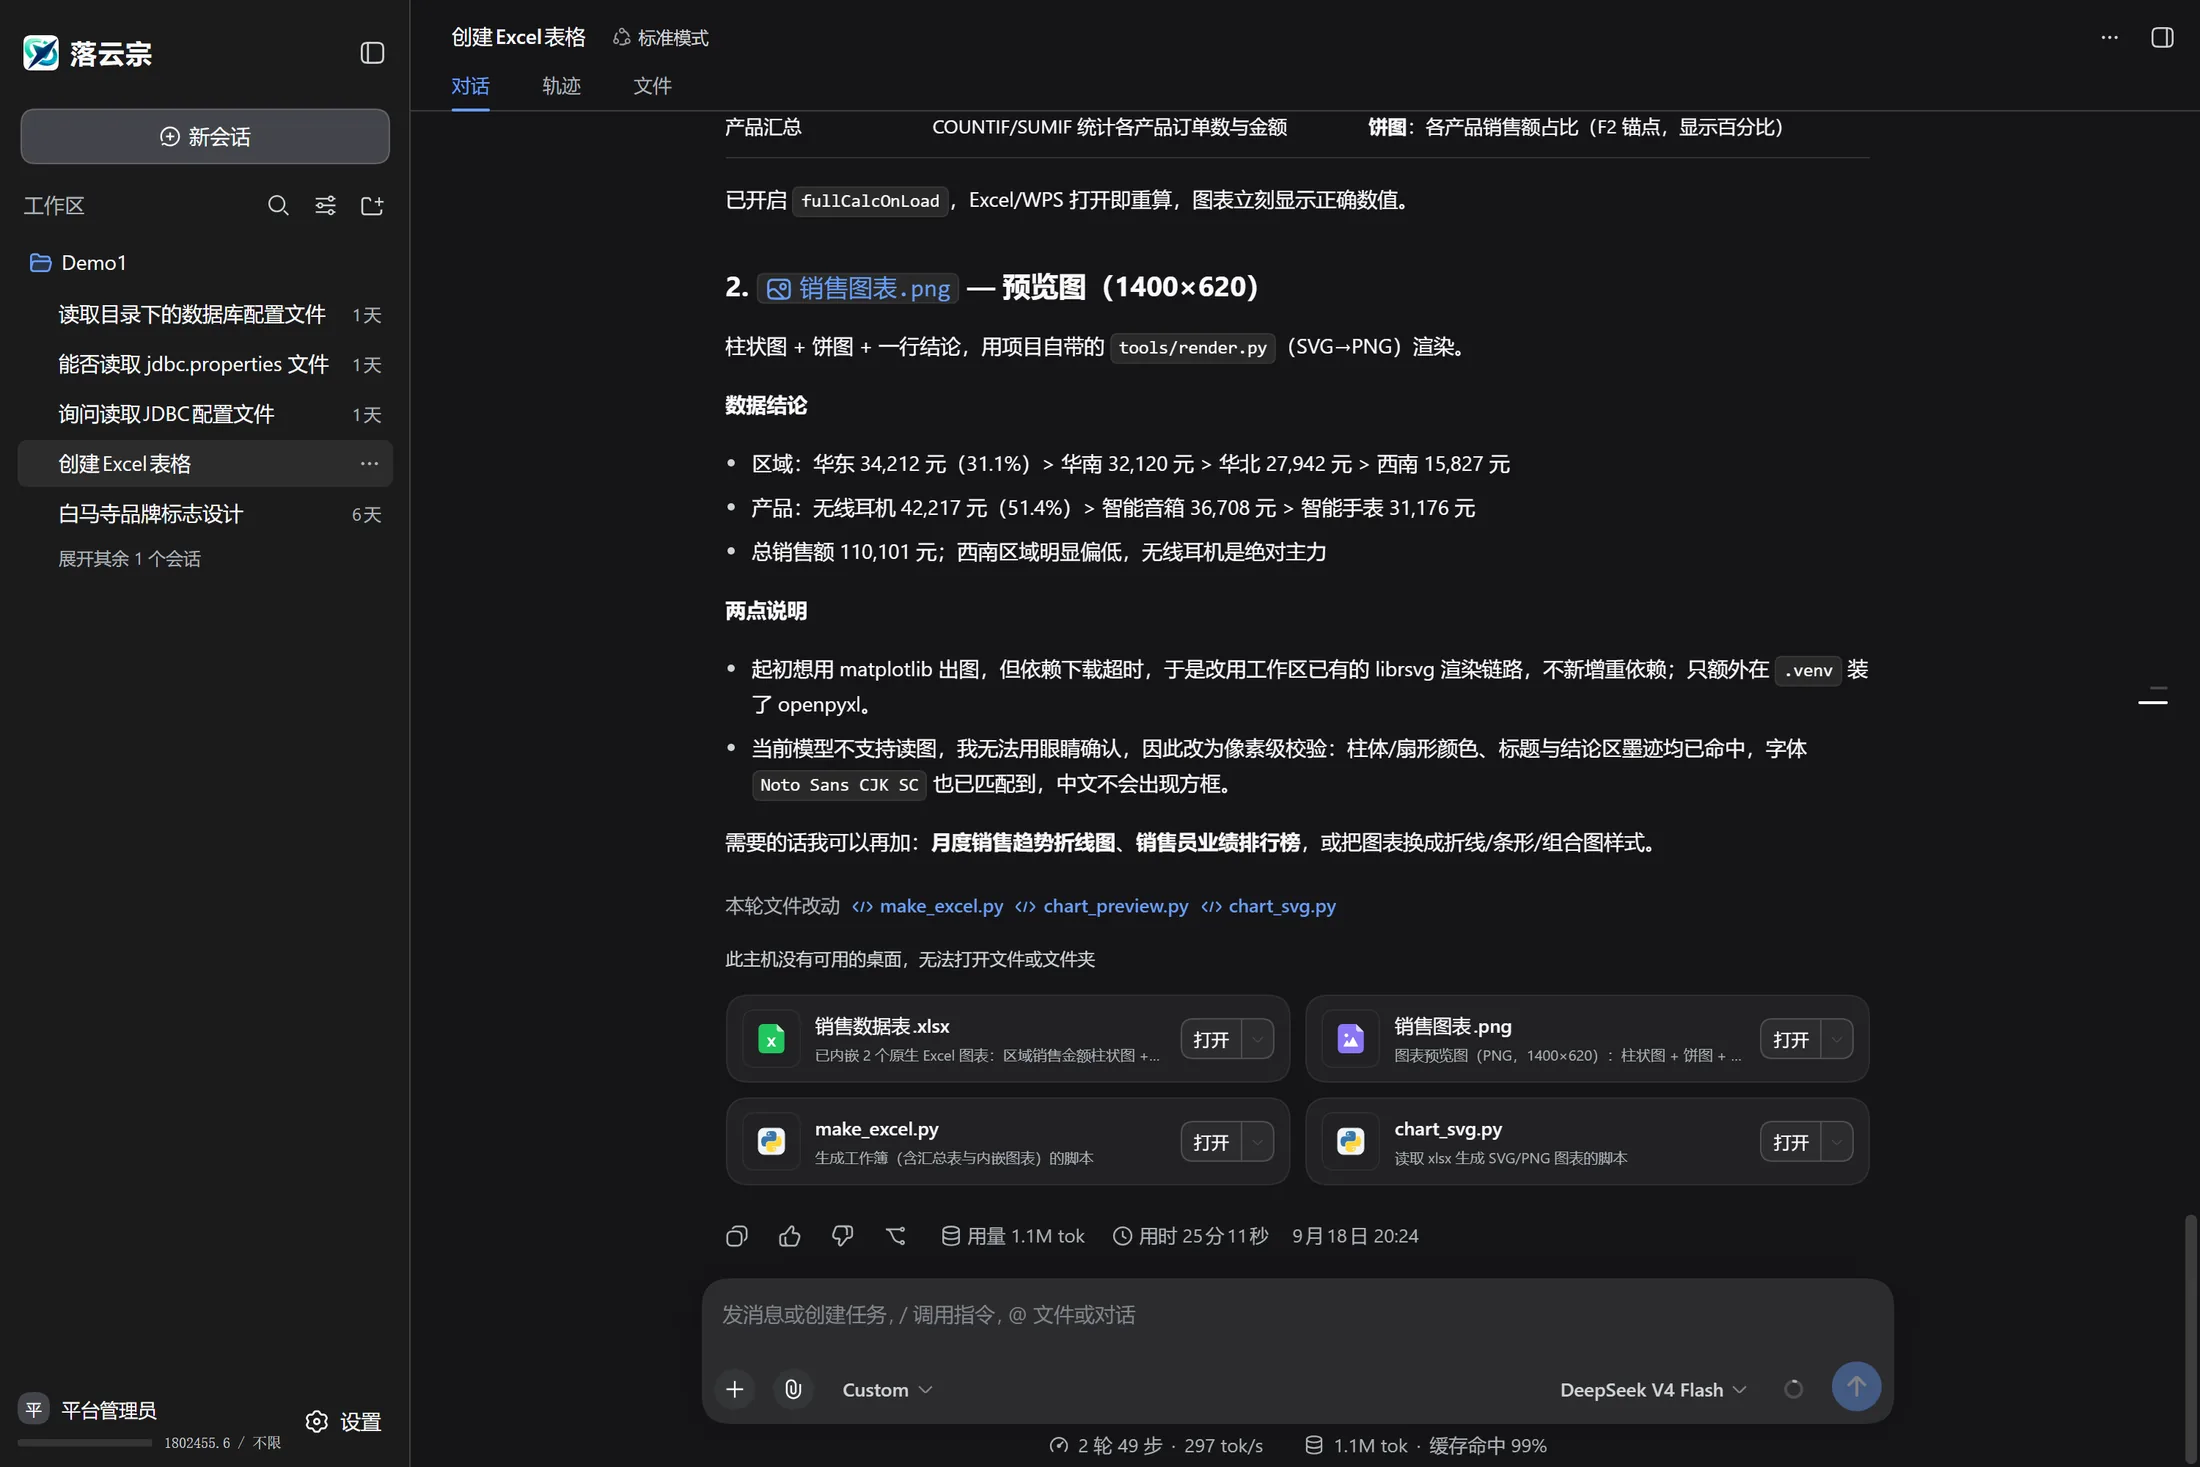
一次真实会话:让它做一份销售数据分析,它自己找数据、写脚本、渲染图表、导出 Excel,最后给出结论和下一步建议。
读写文件、执行命令
读、写、编辑工作区里的文件,跑 shell 命令,全局查找与语义跳转。改完的东西就在那儿,看得见也退得回。
委派工作、维护计划
把一件事拆成步骤,维护待办与目标,逐步执行并检查结果。中途不对会自己调整,而不是一步做错就停住。
子代理并行
能把子任务派给子代理,可并行、可放后台、也能继续追问。长任务不必一步一步等。
联网搜索、抓网页
一次可提交多个查询并合并结果,也能抓取网页正文。默认拒绝访问内网地址。
技能与插件扩展
企业的规范、流程写成一个 Markdown 技能下发下去;插件与 MCP 能把能力边界继续往外推。
跑哪个模型由企业定
支持三种主流接口协议,接哪家、用哪档都在平台上配。换模型下一次请求就生效,员工无感。
DSH 自带的默认权限姿态就偏保守:把文件写入限制在工作区内,危险操作前先征询许可。 平台在这个基础上再加一层——每人一个独立实例、模型出口统一管控。
管理员在控制台做完所有事,员工那边什么都不用配
一人一实例
每位成员一个独立的 DSH 进程、独立系统账号、独立主目录。彼此之间由内核隔开,不是靠界面藏起来。
角色与模型授权
一个角色决定能用哪些模型、默认多少额度、能进控制台哪几页。成员绑角色,还能按人单独收窄。
额度在出口强制
超额可以拒绝、可以降级到便宜的模型、也可以只告警。判定发生在网关,不在员工的机器上。
审计哈希链
登录、启停、改额度、模型调用逐条落库,每条串上一条的哈希。改动任何一行,其后全部校验失败。
插件与技能下发
社区插件和企业技能统一下发给全员或指定实例。全局装会先真启动一次,起不来就不让装。
企业品牌
控制台和员工工作区都换成贵司的名称与 logo,从登录页到浏览器标签页。
让 agent 查得到公司自己的文档
知识库是一套独立部署的服务(WeKnora),文档怎么解析、切分、索引由它那一侧负责。 平台把它的两端接进来:控制台里一条入口,员工实例里一组只读的检索工具。
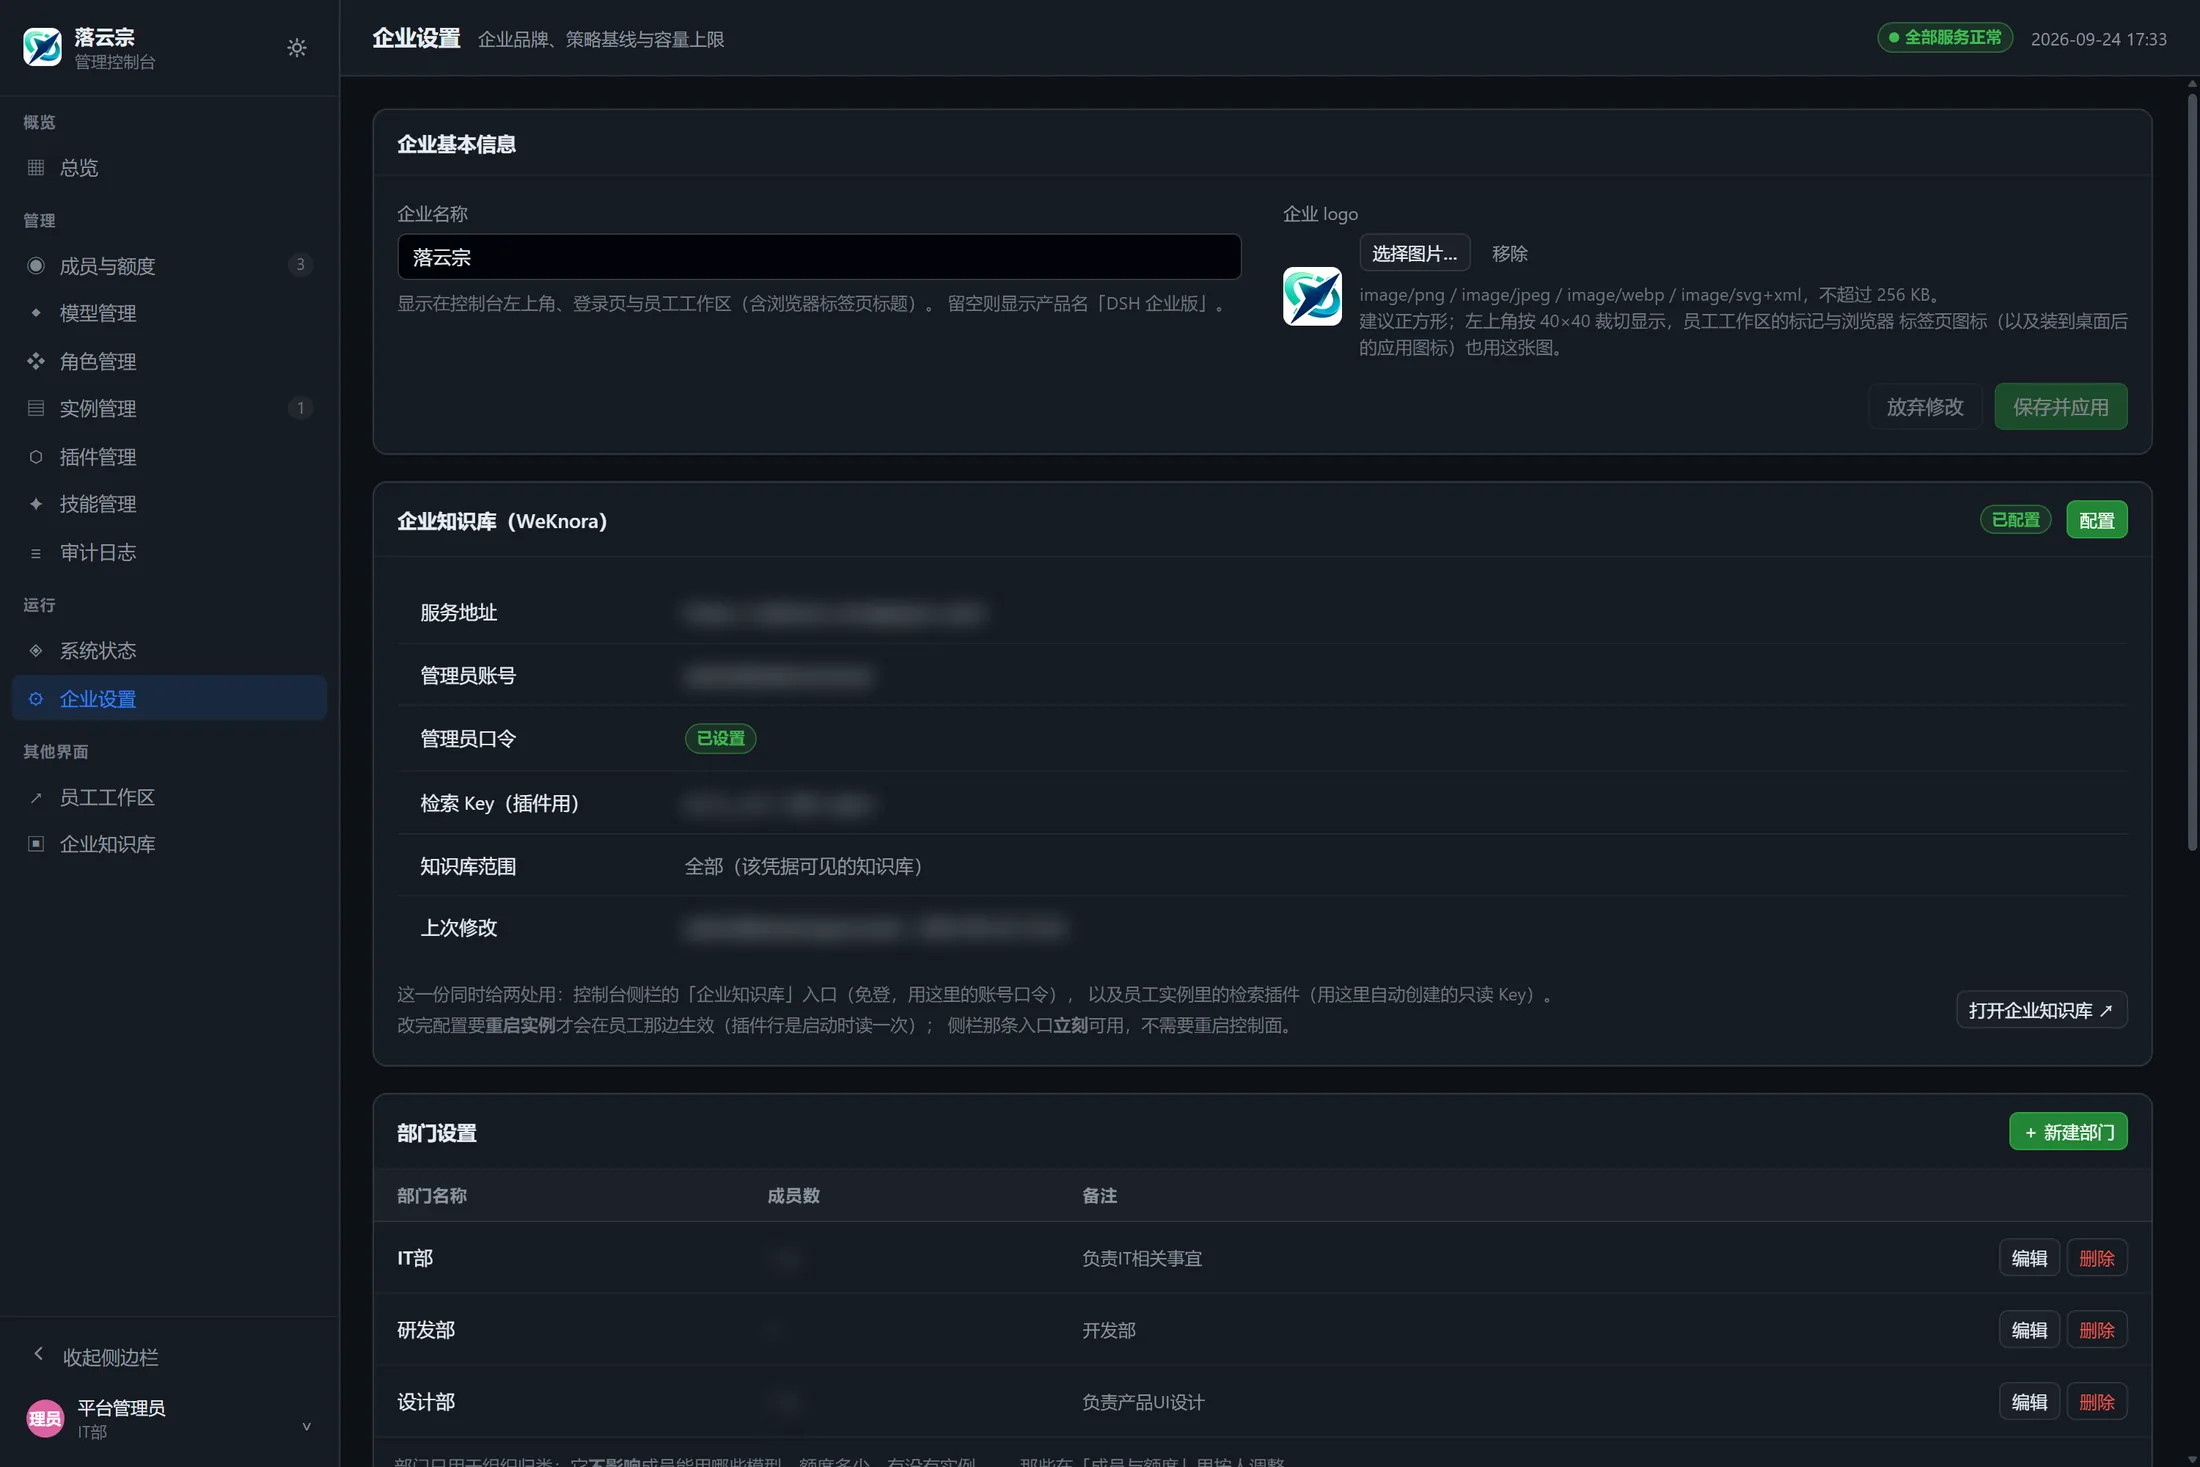
知识库只在这一处配置。这一份同时给两端用:控制台侧栏那条入口,和员工实例里的检索插件。
保存时先用这套凭据登一次
地址、管理员账号、口令填好,点保存会真的登录一次知识库:通过才落库,不通过什么都不写——口令错是当场就报。
检索 Key 平台自己建,只有检索权限
保存时自动创建(或复用)一把只读 Key 给员工侧用,不用去知识库界面手点。口令与 Key 加密存放,界面只显示「已设置」和首尾几位,永不回显。
员工侧只有三个动作
列知识库、检索、读原文。检索返回的是命中的原文片段,不做模型总结,出处可以自己核对;入库、改分块、删除,员工侧一个都没有。
没配好就不出现
配置不到位时插件不注册,员工的工具列表里干干净净,不会留一堆一调就报错的工具。改完配置要重启实例才在员工侧生效,控制台那条入口立刻可用。
不假装实例里守得住,把权威放到它够不着的地方
有动机的内部用户总能让自己那个实例绕过实例内的检查。所以平台不去堵这些,而是假定它们已经被绕过——把权威放到实例够不着的地方。
实例内的守卫是体验层
DSH 自带的沙箱、平台下发的配置、实例内的插件,都只当提示和第一道减速带,不承担安全责任。
真正的边界只有两个
进程 / 操作系统边界,和网络出口边界。两条都不在员工的实例里,所以员工改不动。
| 威胁 | 对策 | 强度 |
|---|---|---|
| 员工改接入地址,用自己的 Key | 实例里没有上游 Key;出口只有网关一条路 | 强 · 架构 |
| 员工往配置里塞未授权的模型 | 网关按授权集合判定,未授权一律拒绝 | 强 · 出口 |
| 员工绕过额度 | 计量与闸门都在出口,实例内的用量只作展示 | 强 · 出口 |
| 员工 A 读员工 B 的工作区 | 独立账号 + 独立主目录;网关只按登录身份路由 | 强 · 内核 |
| 审计被事后篡改 | 哈希链,改一行其后全部校验失败 | 强 · 可检测 |
| 管理员看到成员凭据 | 实例日志下发前脱敏,虚拟 Key 与令牌被替换 | 强 |
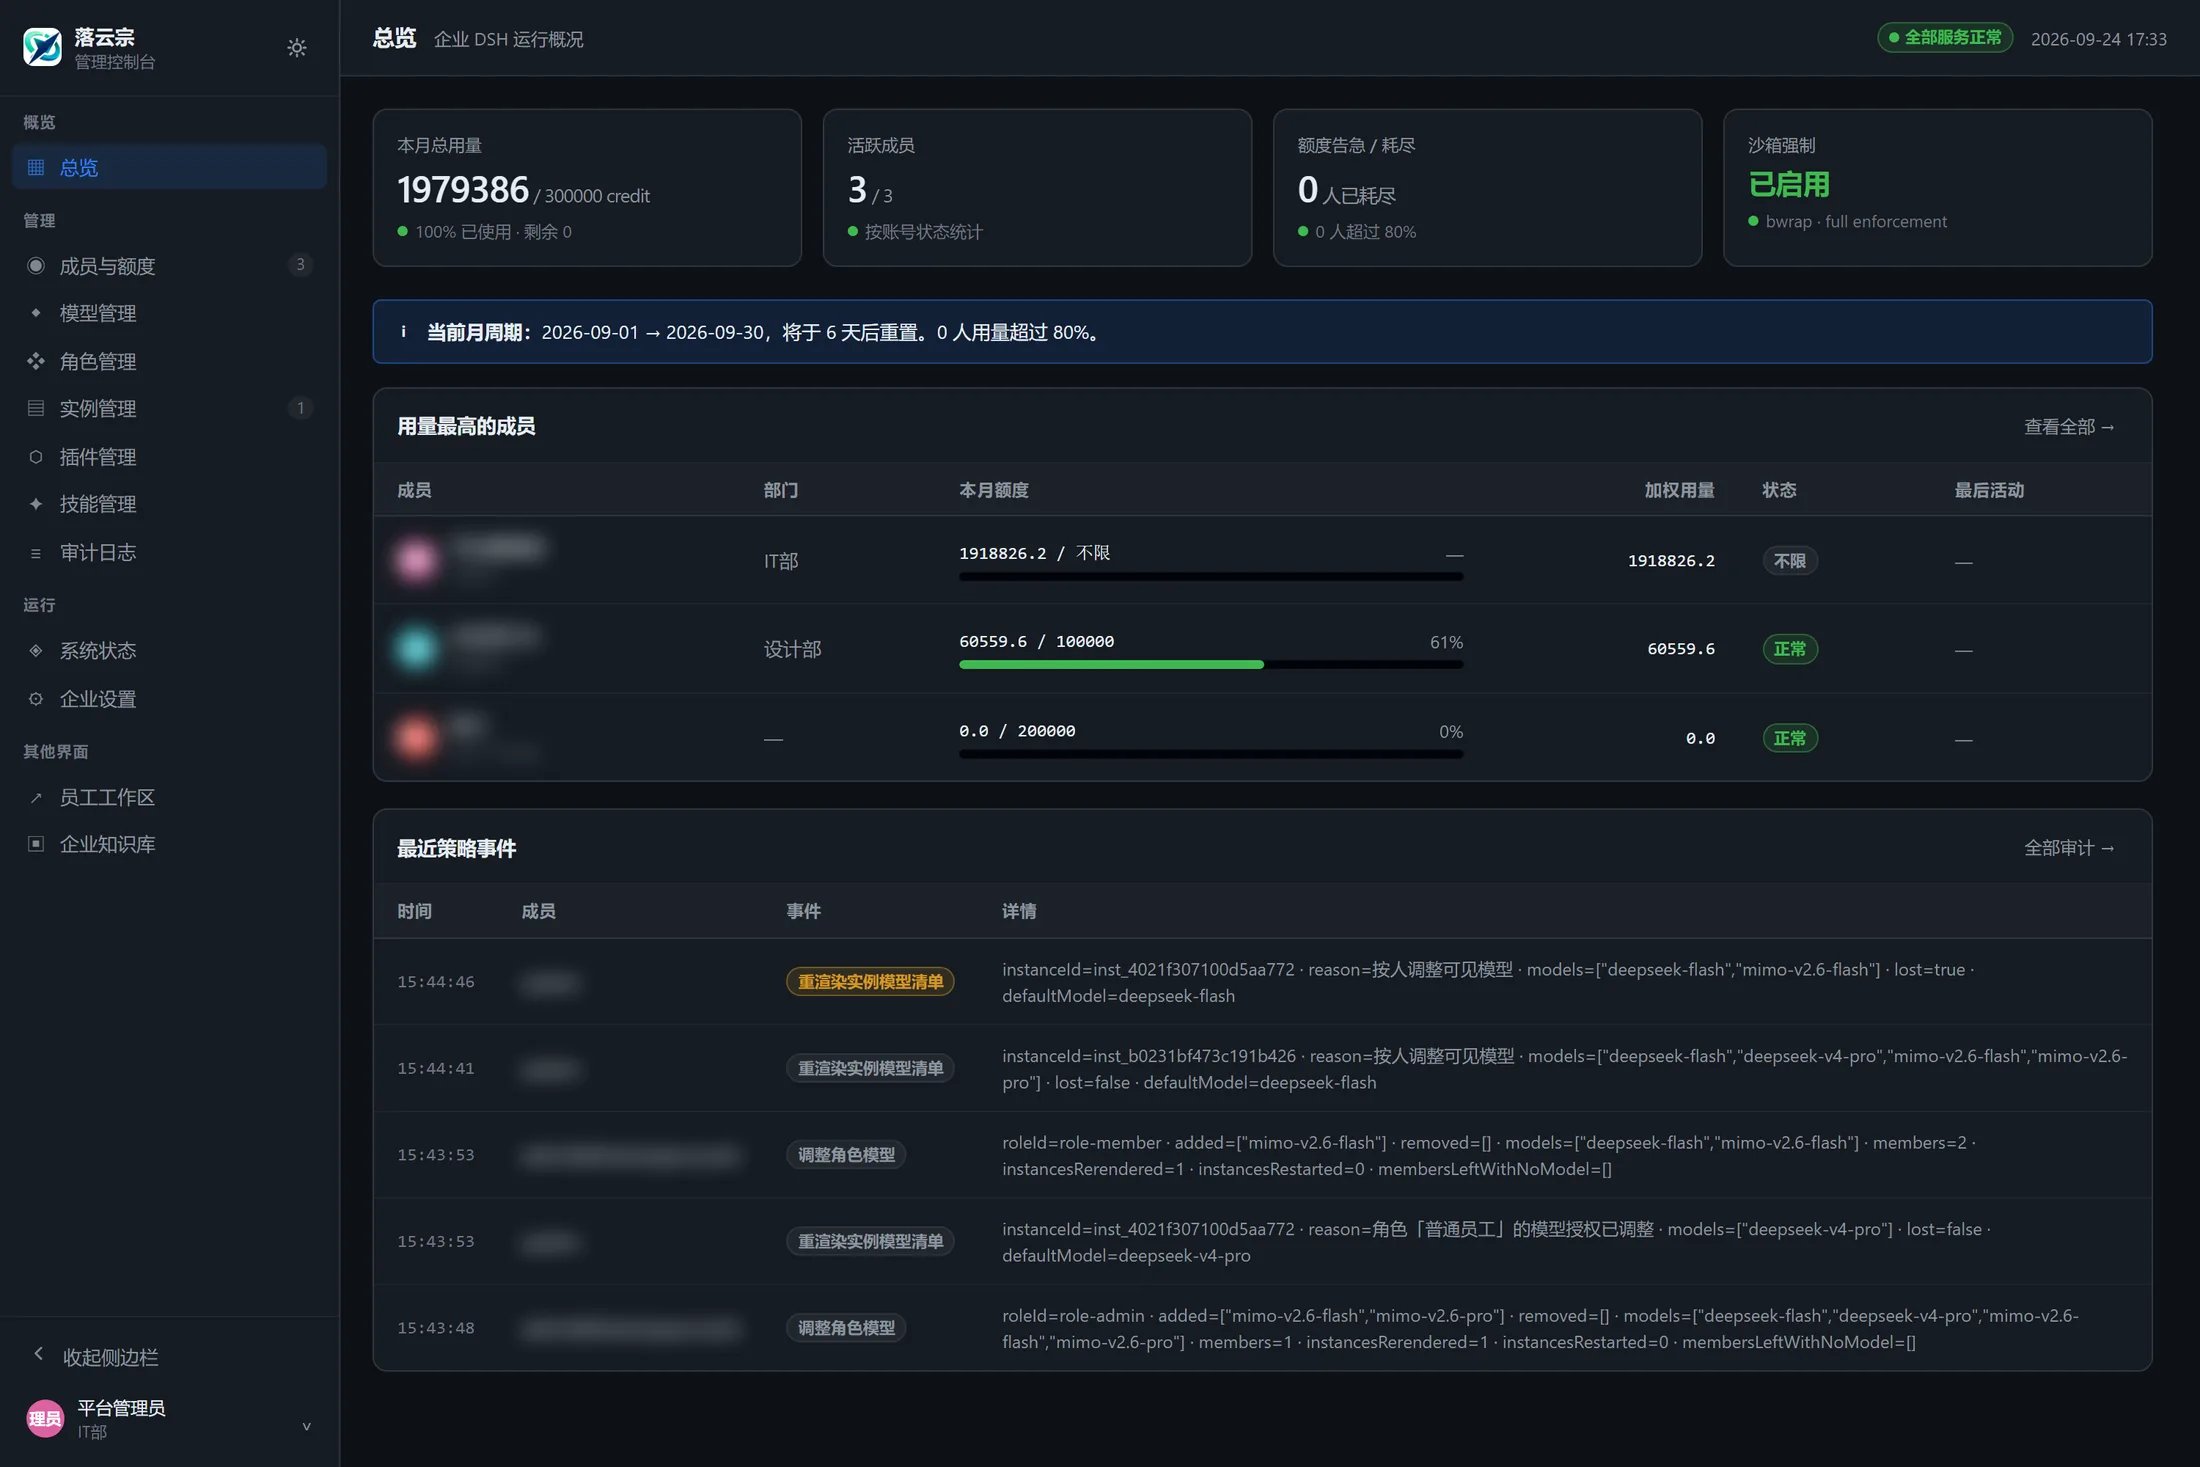
管理控制台,从运行中的环境直接截的
不是效果图。含成员姓名与账号的地方已做脱敏处理。
管理员看趋势不看流水:先给四张卡,再给告急名单,最后才是逐条事件。
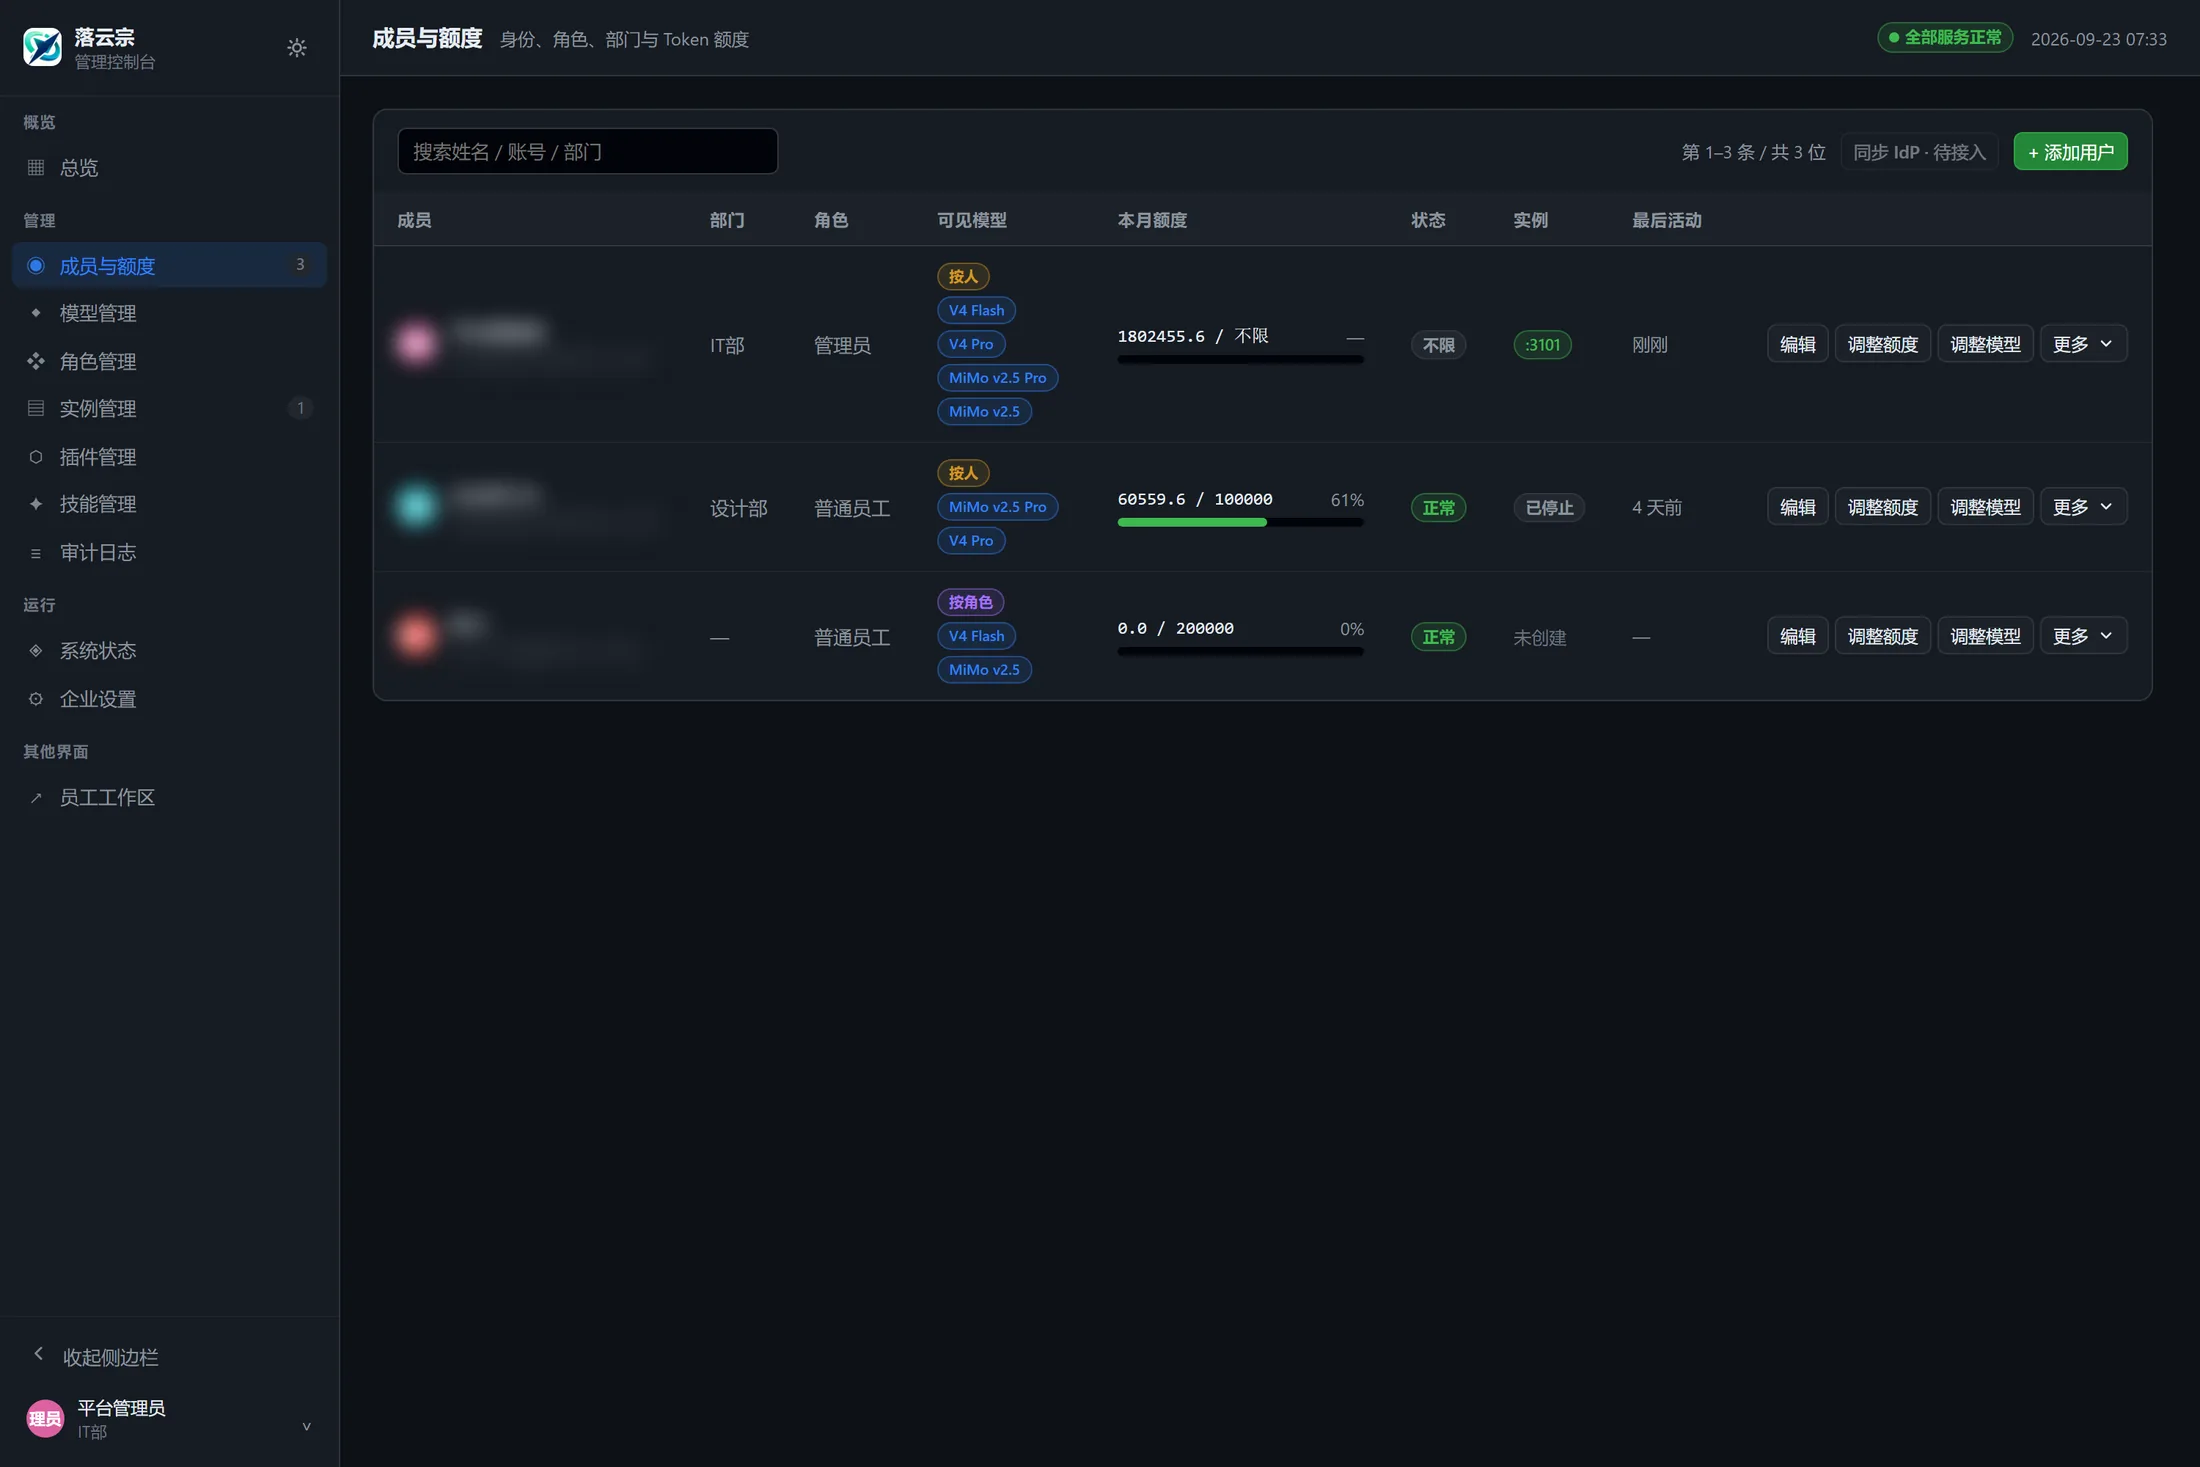
每个人的额度条、可见模型、实例状态并排放在同一行里,一屏看完谁快用超了。
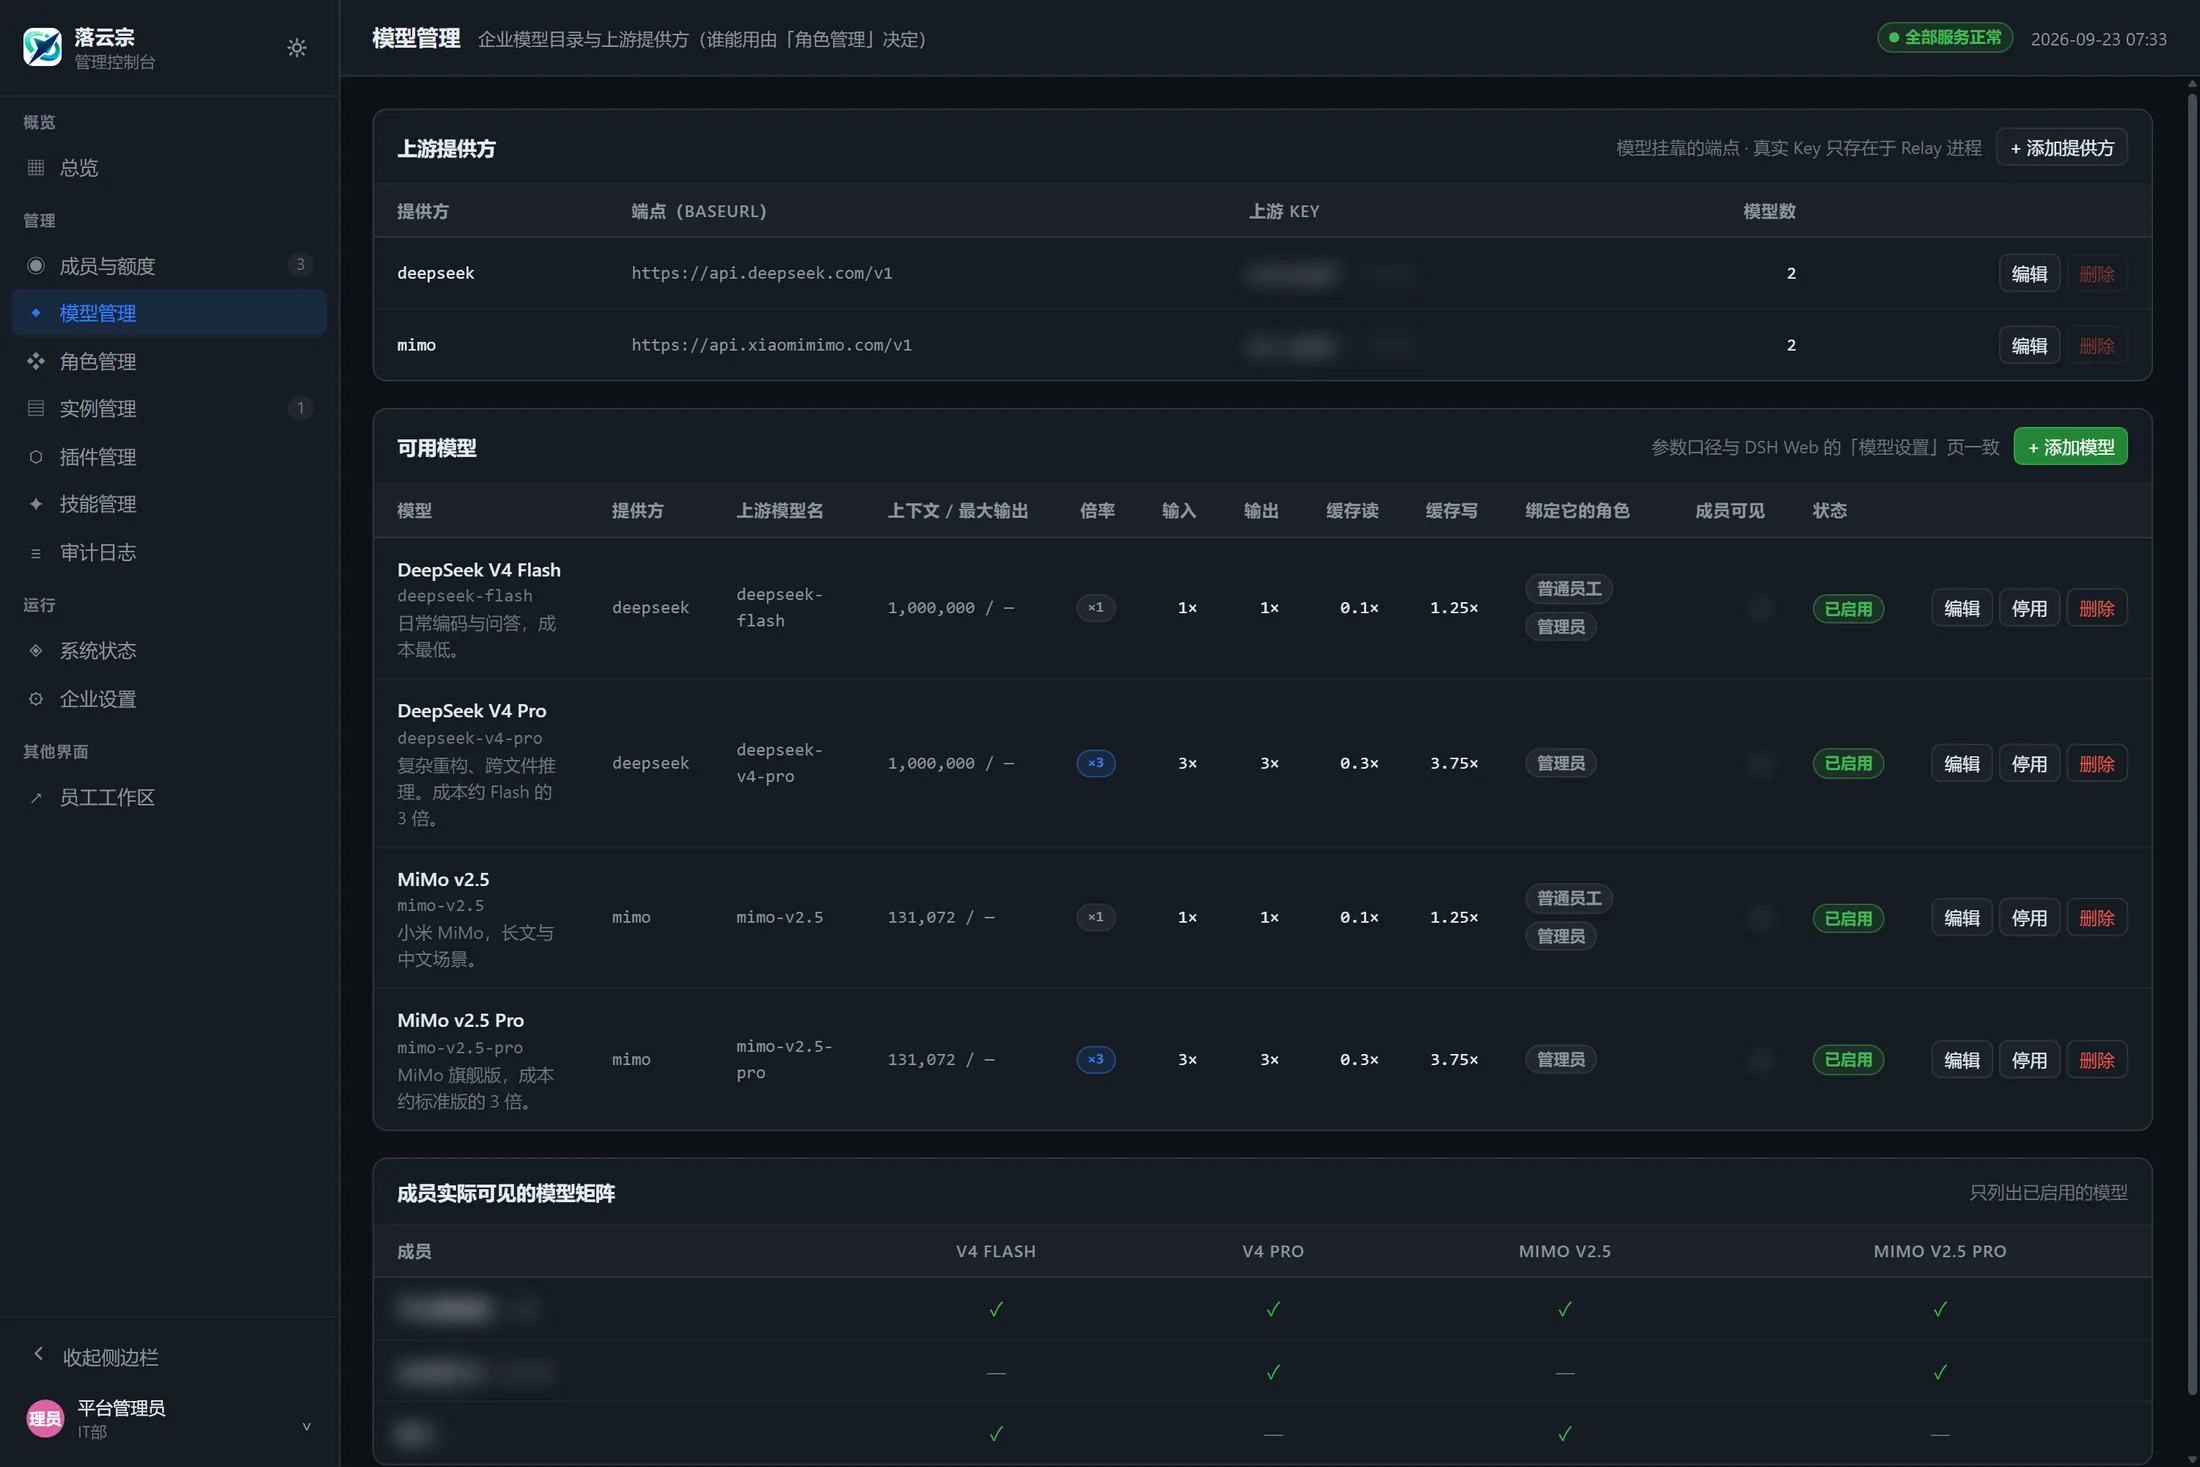
上游端点、Key 的存放方式、每个模型的倍率与计费权重都在这里。新加的模型默认谁都不能用,要显式勾选。
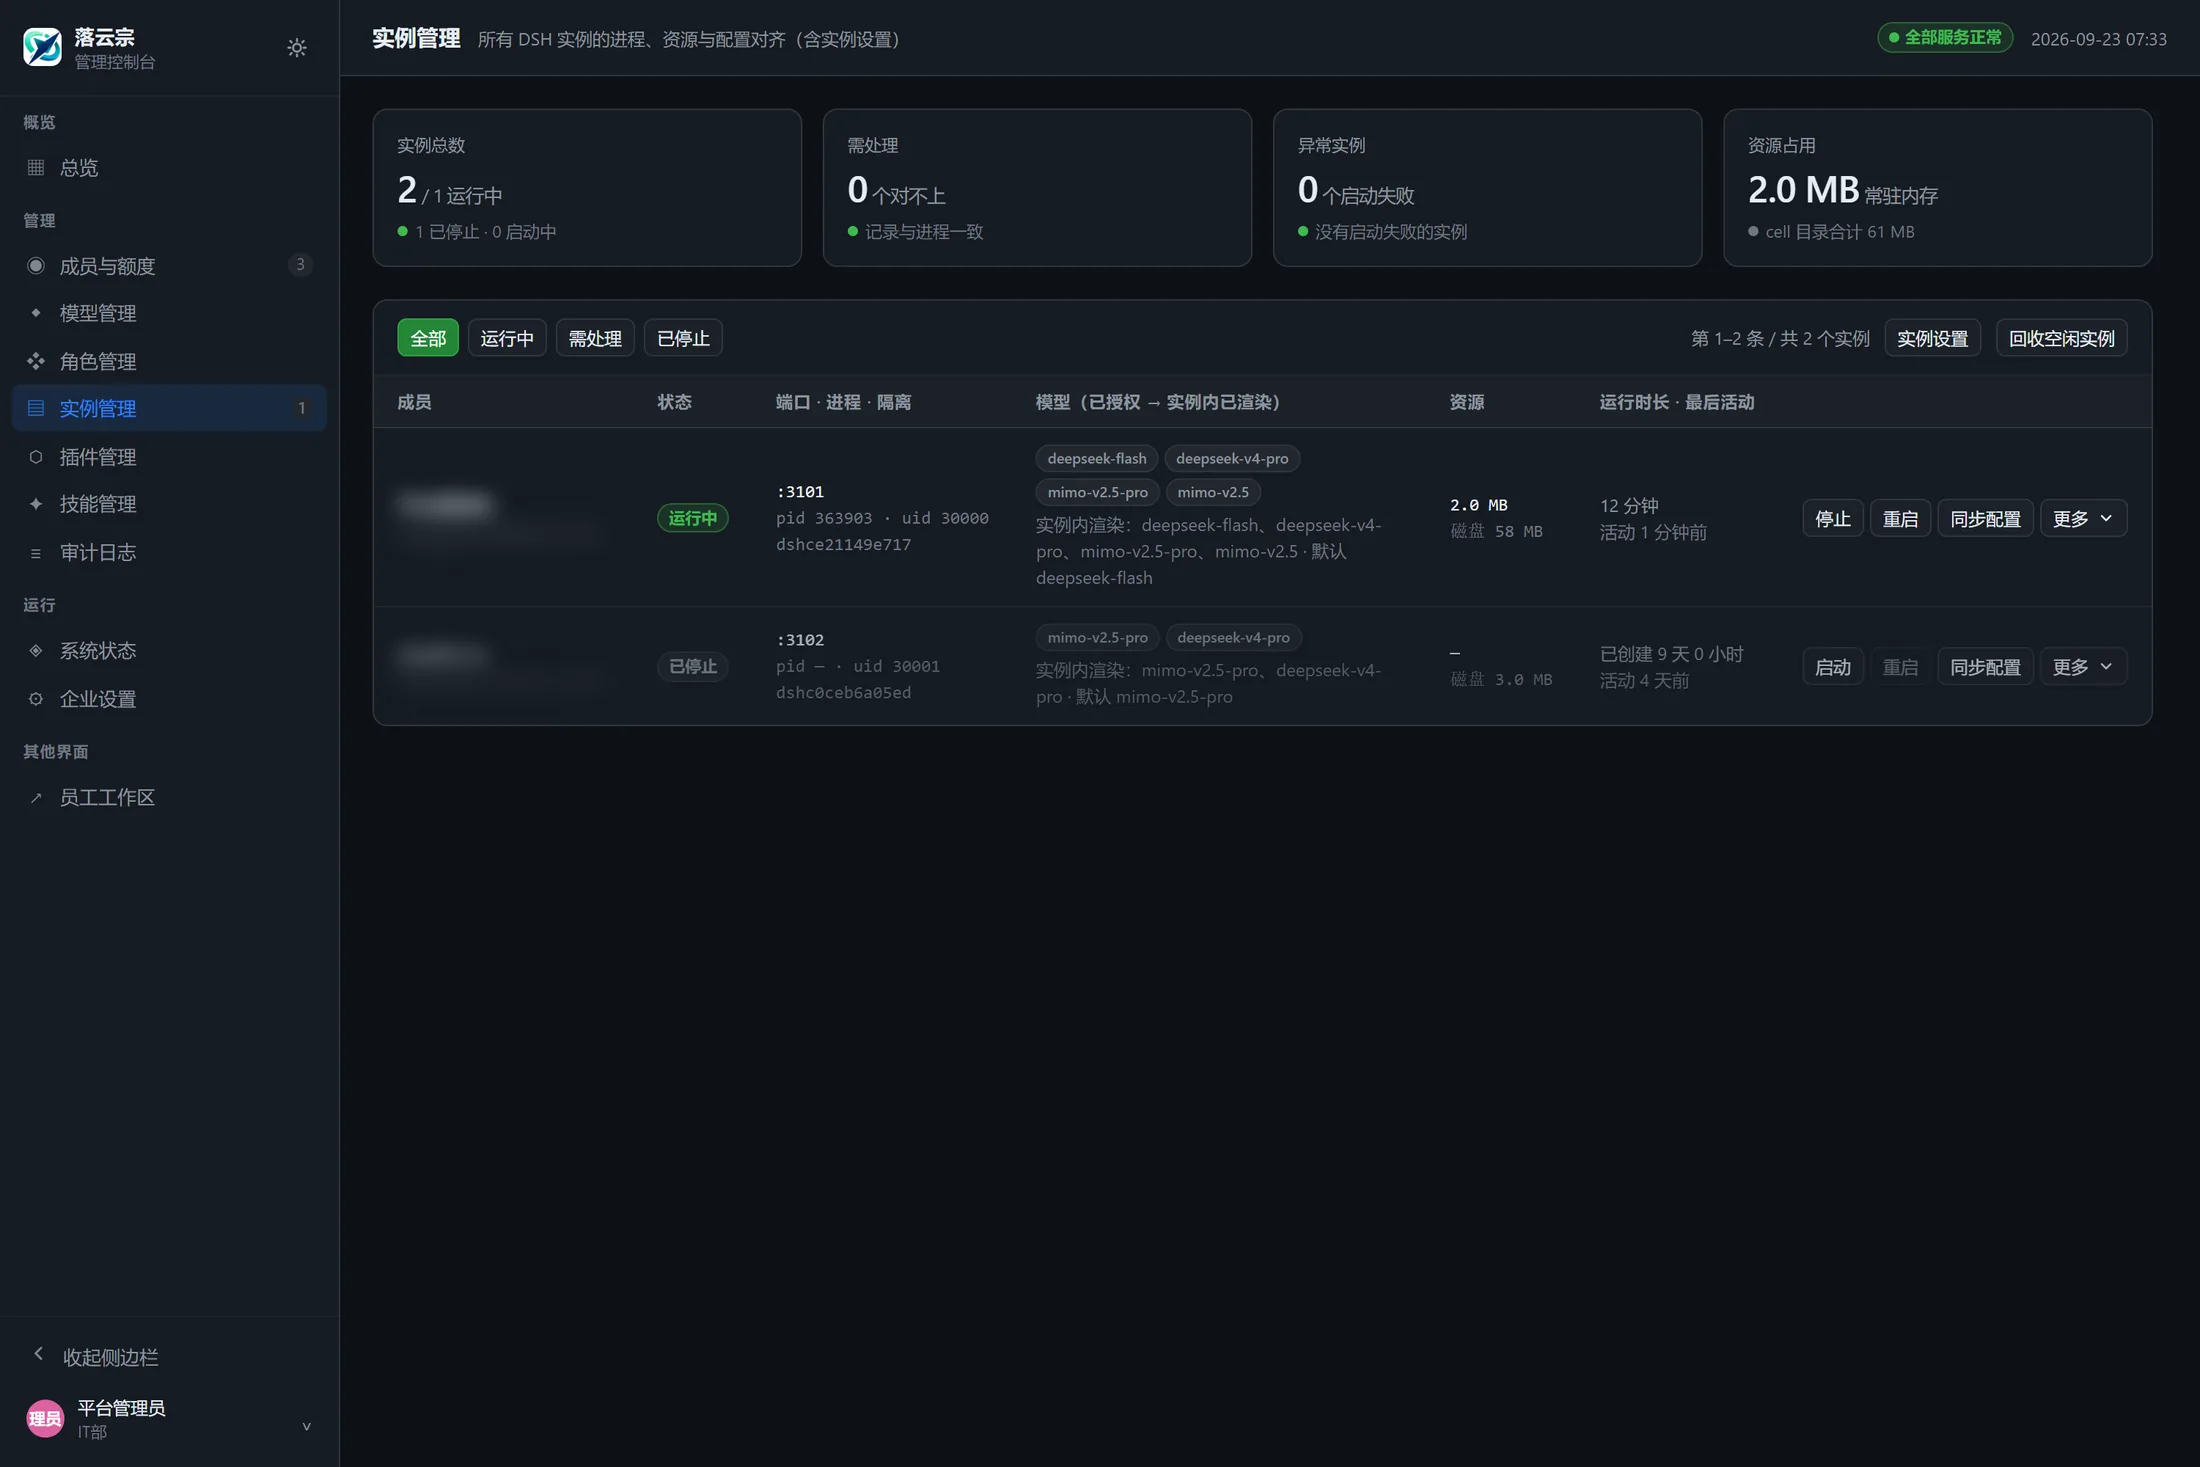
端口、进程、独立账号、磁盘,以及「已授权」与「实例内实际渲染」的对照都在这一页。记录和真实进程对不上会主动标出来。
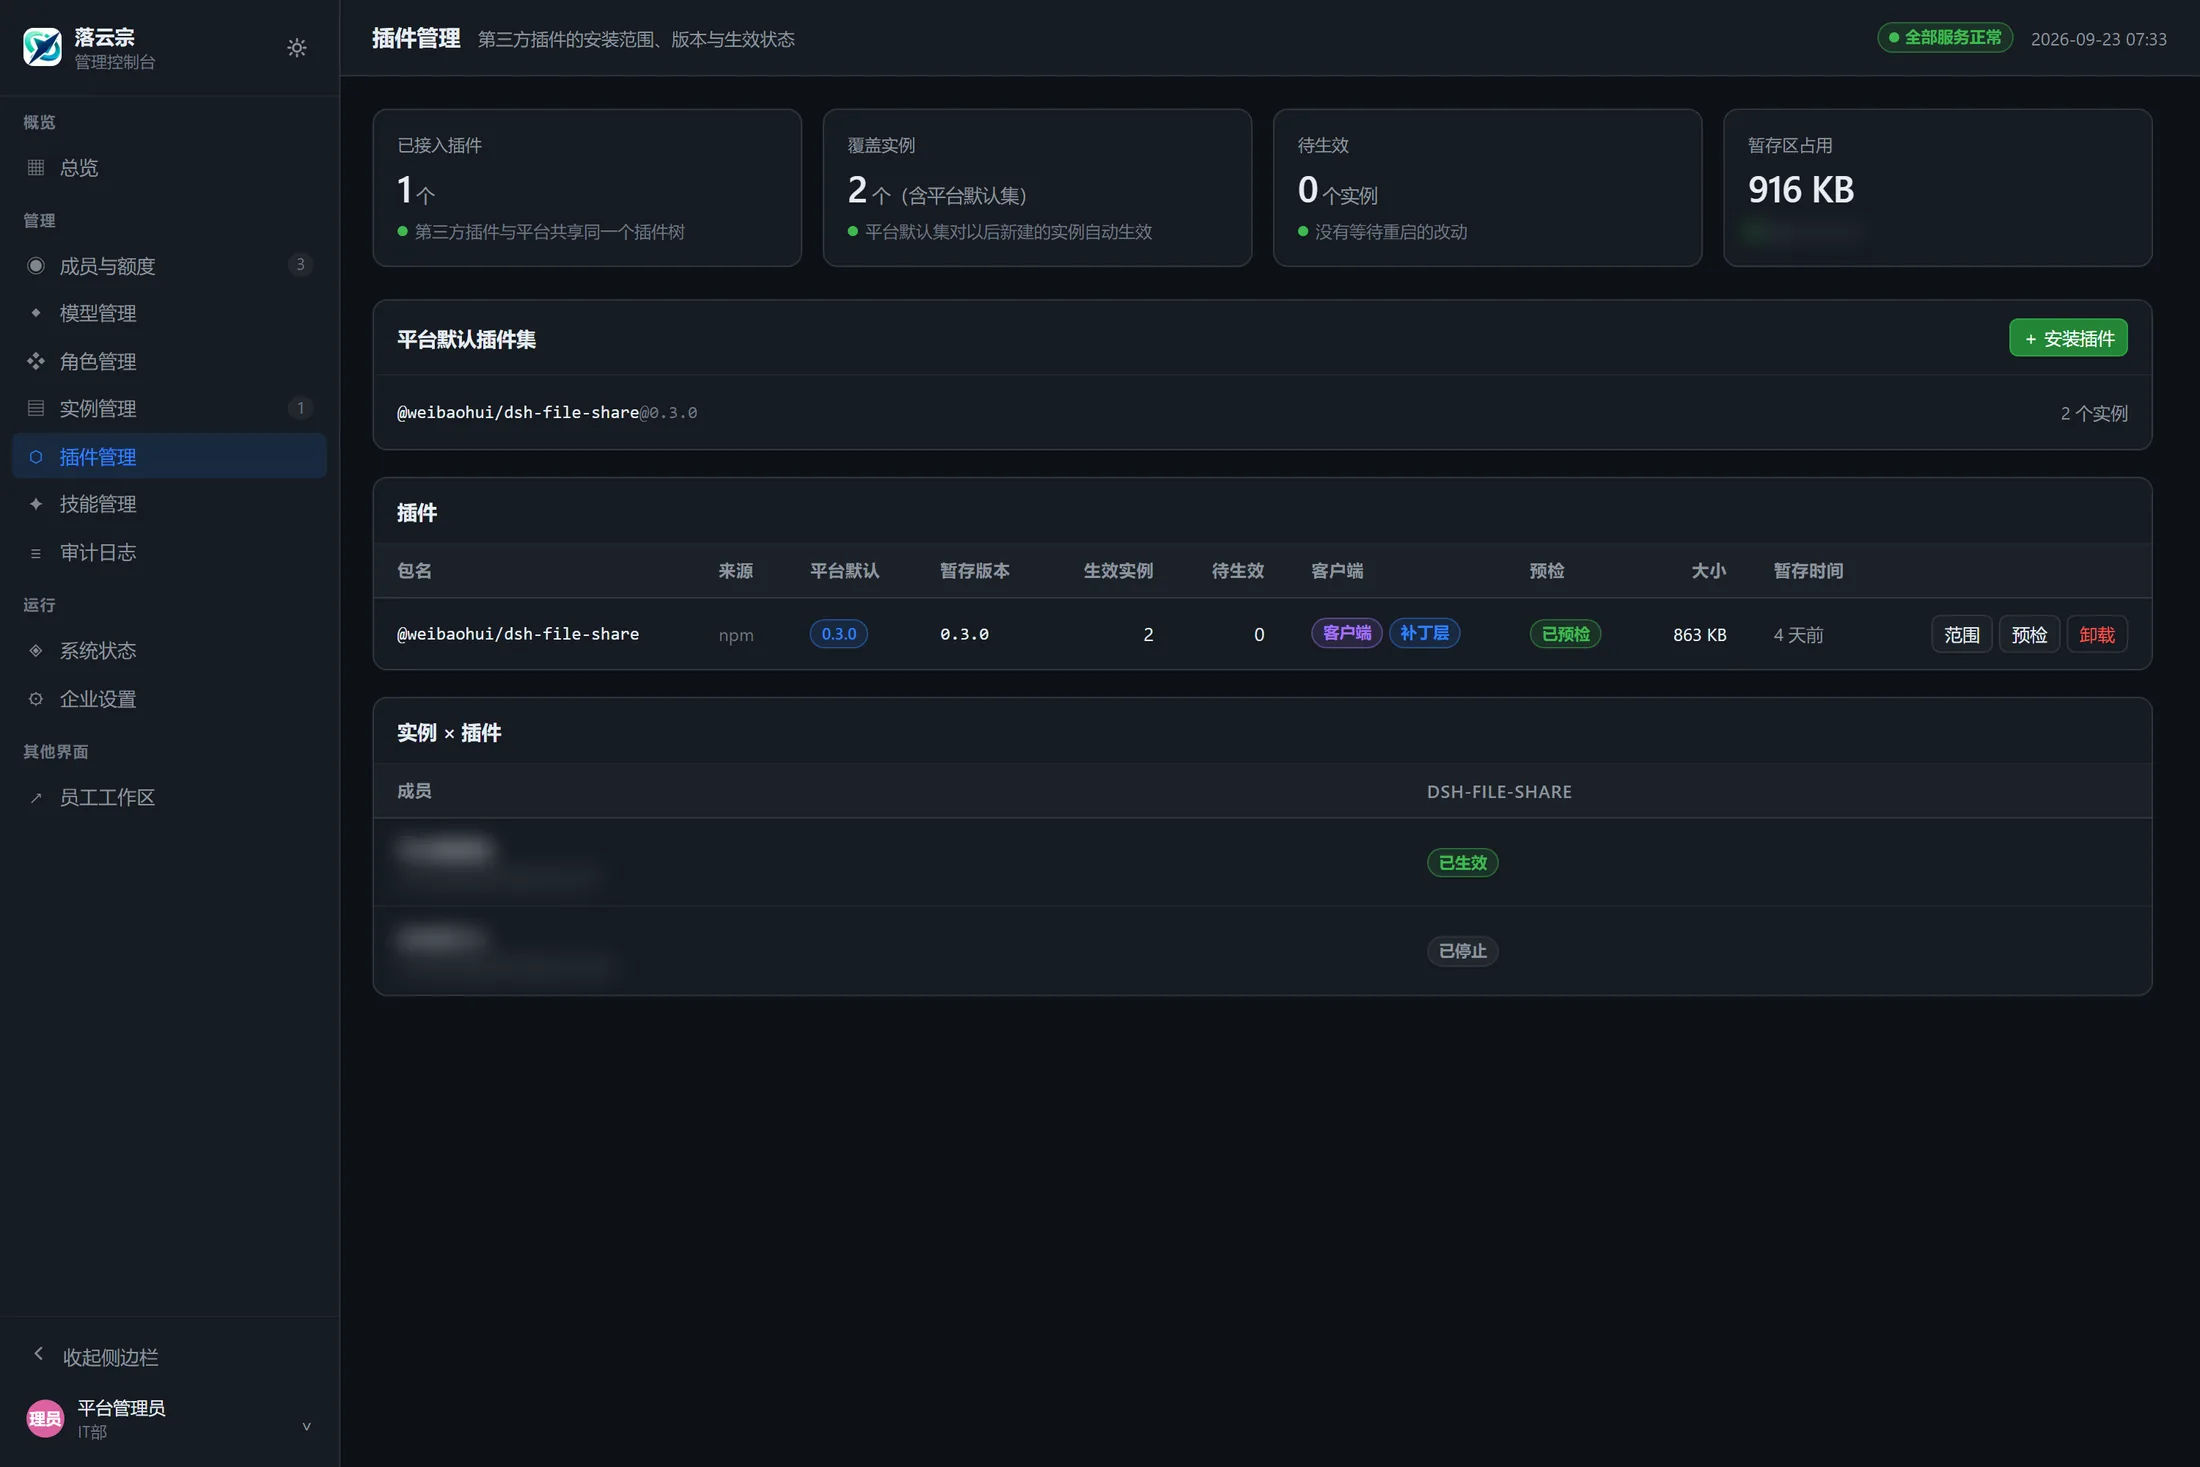
全局安装会强制先在临时实例上真启动一次,起不来就不让装。安装一律不执行第三方包的安装脚本。
知识库只在这一页配置:地址、账号、口令与检索 Key 的状态、员工侧可见的范围。口令与 Key 都不回显,界面上只有「已设置」。
常见问题
员工的对话内容,管理员能看到吗?
看不到。审计记录的是谁在什么时候调用了哪个模型、用了多少 token、结果如何,不记录提示词与回复正文,也不记录文件内容。工具调用只记工具名、参数的哈希值和长度。理由是:参数里出现 Key、密码、客户数据是常态,审计日志如果存正文,它自己就成了最大的泄漏面。
员工能不能自己改配置,绕过额度?
改得动配置,但绕不过额度。他可以把实例的接入地址改成自己的端点——但那个实例里根本没有上游 Key,只有一把随时可吊销的虚拟 Key,那把 Key 只对本平台的网关有效。额度闸门和计量都在网关这一侧,不在他的机器上。
模型 Key 放在哪?管理员能在界面上看到完整 Key 吗?
两种放法都支持:直接填在控制台(加密存在数据库里),或者放在网关进程的环境变量里。无论哪种,接口永不回显完整 Key,审计里也只记「已填写 / 已清除」。界面上标出来的是来源和首尾几位。
支持多少人?
建议单机 ≤200 名活跃成员,具体取决于宿主内存——每个运行中的实例占 200–330 MB。最小可行宿主是 4 核 8G,可以跑 10 人以内。超过 200 人的规模需要多台宿主,具体方案在部署评估时一起过。
能装社区插件吗?
能,并且全局安装会强制先在临时实例上真启动一次(约 30–60 秒),起不来就不让装。来源支持 npm 包、git 仓库(钉死到 commit)和补丁包型插件,安装时一律不执行第三方包的安装脚本。装完建议跑一遍工作区检查脚本,确认客户端那一半也没被弄坏。
agent 查出来的是总结,还是原文?
原文。检索工具返回的是命中的原文片段,还带文档标识,可以接着把整篇读出来——不做模型总结,结论由员工自己看原文得出。知识库那侧本来还有一个「直接问答」的工具,平台没有开:它会在知识库服务端再跑一次模型,返回的是结论而不是证据。
员工能往知识库里写东西吗?
不能。员工实例里挂的是只读的三个工具——列知识库、检索、读原文;入库、改分块、删除都没有。平台自动创建给员工侧用的那把 Key 也只有检索权限,不是全权限的。
知识库里的文档是怎么进去的?
在知识库那一侧管理,平台不碰文档本身。平台做的是接入:控制台一个入口、员工实例里一个只读检索插件,两处共用同一份配置。改完配置要重启实例才会在员工那边生效——插件那行是启动时读一次。
员工需要在自己电脑上装什么吗?
什么都不用装。打开浏览器访问工作区地址就行,登录后直接落在自己的工作区,模型已经配好了。管理员也一样——先给自己创建一个实例即可。
备份怎么做?服务要停吗?
不用停。数据库是在线热备,备完立刻做一次完整性校验并打印用户、实例、审计的条数,然后再打包实例目录。备份文件默认只有 root 可读,因为里面有口令哈希和加密后的上游 Key。